[Google] 백도어 포함된 안드로이드 셋탑 경보발령 및 중국업체 인증자격박탈.
조회 183 · 공감 0 · 댓글 0
18:00 KST - Google/Alphabet - 구글은 보안경보를 발령하고 보도자료를 통해 백도어가 포함된 안드로이드 OS가 탑재된 셋탑박스 기기가 유통되고 있으며 소비자들의 주의를 당부하고 있습니다.
중국 선전에 위치한 Videostrong Technology라는 OEM/ODM 제조업체는 해당 회사가 금전목적으로 의도적으로 백도어를 출하전에 기기에 심었고 이를 알면서도 시장에 출하시켰다며 구글은 이 회사에 구글 인증 및 안드로이드 단말제조 판매 자격을 박탈했으며 인증 단말기 제조업체 리스트에서도 해제하고 소프트웨어 공급도 중단시켰다고 덧붙였습니다.
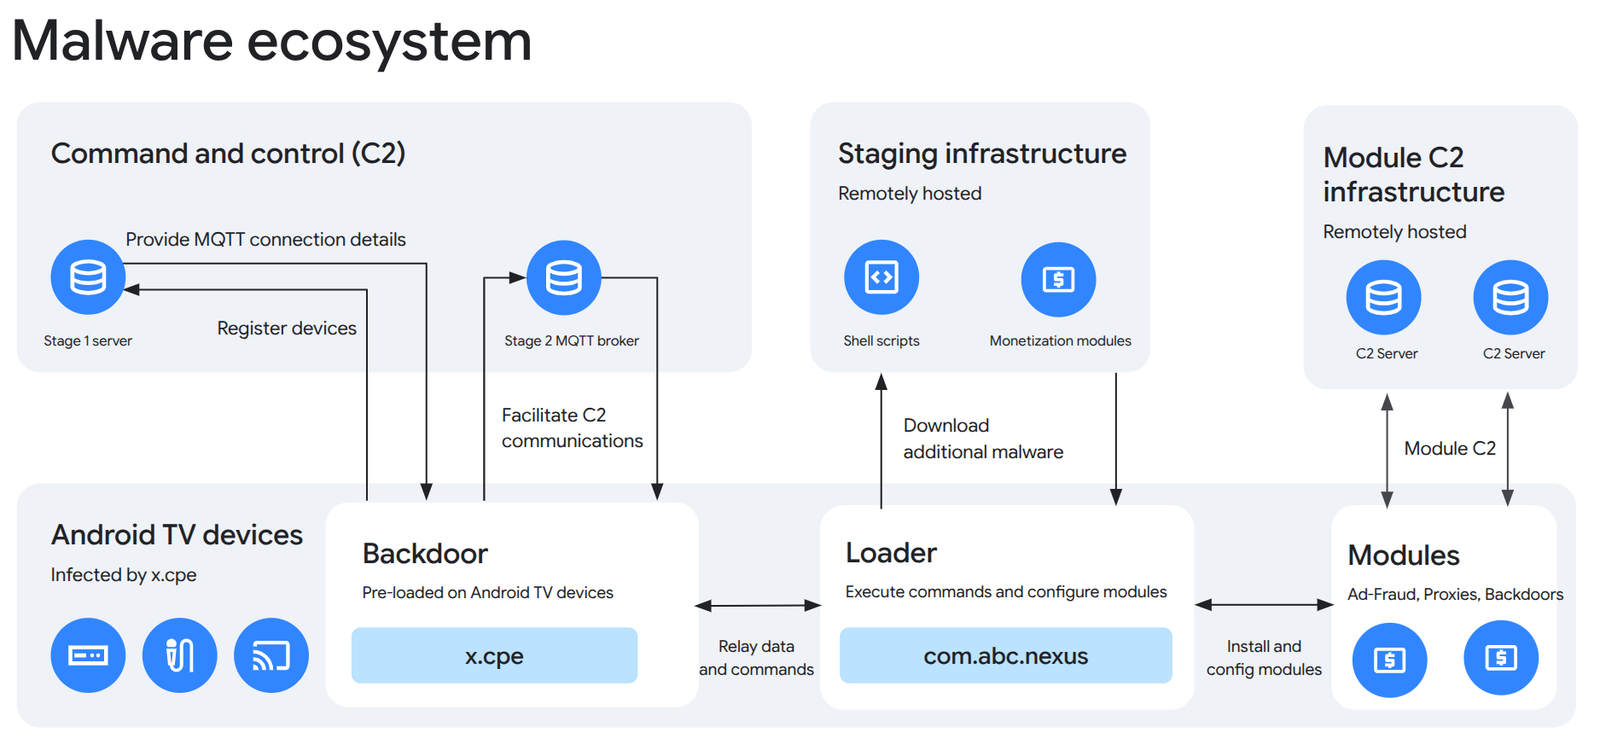
해당 회사의 안드로이드 OS 기반 셋탑기기는 외부에서 원격조작이 가능한 백도어 역할을 하는 "x.cpe"가 심겨져 있으며 Videostrong Technology는 외부에서 단말기들을 단체로 원격조작하는 봇넷XCPE 시스템도 구축하고 있었다고 전합니다. "x.cpe"는 Google의 단말기 인증 수행 프로토콜을 회피하기 위해 우회 코드를 사용하고 있으며 "x.cpe"를 삭제하더라도 재시작시 다시 시작되여 보안기능인 "Google Play Protect"도 비활성화시키는 것으로 확인되었습니다. 또한 공격자가 원격으로 타겟 단말기의 화면캡처, 키 로깅 기능까지 가지고 있습니다.

Google은 해당 제품이 주로 공급된 일본 시장과 소비자들의 피해를 방지하기 위해 일본 경사청, 미국 Lumen, HUMAN Security, Plume, Synthient, TrendAI(트렌드마이크로의 AI 보안 브랜드)와 협력하여 10월 마지막 주에 X CPE의 운영을 원천봉쇄했다고 덧붙였습니다. 봇넷 제어 및 불법 소프트웨어 배포에 활용된 서버 및 도메인에 대해 법적조치를 취했다고 덧붙였습니다.
출처 : https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet?hl=en
댓글 0