CLIEN

본문 바로가기 메뉴 바로가기 보기설정 테마설정
톺아보기 공감글
커뮤니티 커뮤니티전체 C 모두의광장 F 모두의공원 I 사진게시판 Q 아무거나질문 D 정보와자료 N 새로운소식 T 유용한사이트 P 자료실 E 강좌/사용기 L 팁과강좌 U 사용기 · 체험단사용기 W 사고팔고 J 알뜰구매 S 회원중고장터 B 직접홍보 · 보험상담실 H 클리앙홈
소모임 소모임전체 ·굴러간당 ·아이포니앙 ·주식한당 ·MaClien ·일본산당 ·자전거당 ·개발한당 ·안드로메당 ·방탄소년당 ·이륜차당 ·소시당 ·노젓는당 ·AI당 ·디아블로당 ·소셜게임한당 ·클다방 ·캠핑간당 ·콘솔한당 ·달린당 ·육아당 ·가상화폐당 ·골프당 ·테스트당 ·리눅서당 ·볼링친당 ·키보드당 ·나스당 ·3D메이킹 ·X세대당 ·ADHD당 ·AI그림당 ·날아간당 ·사과시계당 ·배드민턴당 ·야구당 ·농구당 ·블랙베리당 ·곰돌이당 ·비어있당 ·FM당구당 ·블록체인당 ·보드게임당 ·활자중독당 ·냐옹이당 ·문명하셨당 ·클래시앙 ·요리한당 ·쿠키런당 ·대구당 ·DANGER당 ·뚝딱뚝당 ·개판이당 ·동숲한당 ·날아올랑 ·전기자전거당 ·e북본당 ·갖고다닌당 ·이브한당 ·패셔니앙 ·물고기당 ·도시어부당 ·FM한당 ·맛있겠당 ·포뮬러당 ·젬워한당 ·걸그룹당 ·안경쓴당 ·차턴당 ·총쏜당 ·땀흘린당 ·하스스톤한당 ·히어로즈한당 ·인스타한당 ·IoT당 ·KARA당 ·꼬들한당 ·덕질한당 ·어학당 ·가죽당 ·레고당 ·LOLien ·Mabinogien ·임시소모임 ·미드당 ·밀리터리당 ·땅판당 ·헌팅한당 ·오른당 ·영화본당 ·MTG한당 ·소리당 ·노키앙 ·적는당 ·방송한당 ·바다건너당 ·PC튜닝한당 ·찰칵찍당 ·그림그린당 ·소풍간당 ·심는당 ·패스오브엑자일당 ·라즈베리파이당 ·품앱이당 ·리듬탄당 ·Sea마당 ·SimSim하당 ·심야식당 ·윈태블릿당 ·미끄러진당 ·축구당 ·나혼자산당 ·스타한당 ·스팀한당 ·파도탄당 ·퐁당퐁당 ·테니스친당 ·빨콩이당 ·공대시계당 ·여행을떠난당 ·터치패드당 ·트윗당 ·창업한당 ·VR당 ·시계찬당 ·WebOs당 ·위스키당 ·와인마신당 ·WOW당 ·윈폰이당
임시소모임
고객지원
  • 게시물 삭제 요청
  • 불법촬영물등 신고
  • 쪽지 신고
  • 닉네임 신고
  • 제보 및 기타 제안
© CLIEN.NET
공지[공지] 10월 3일(토) 00:00~00:30 서버 작업 안내 더보기

사용기

서비스/SW ARTEX + DeepSeek API 연동 사용경험 9

2026-10-12 14:56:42 58.♡.82.37
에버리치

artex.png


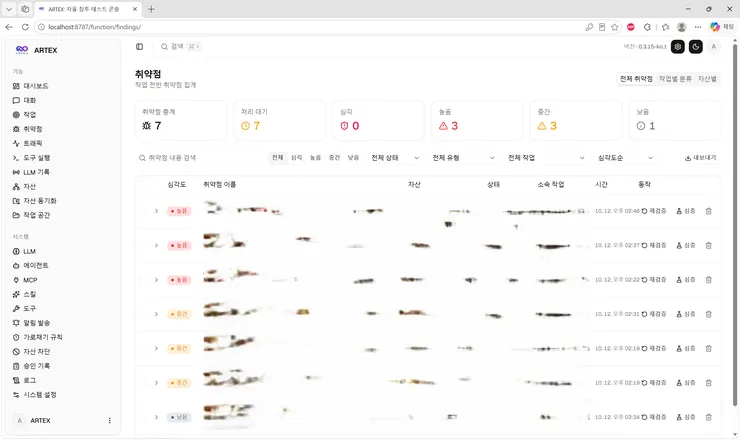
아주 옛날 옛적부터 운영하고 있는 웹 사이트가 하나 있는데..


회원 가입기능이고 뭐고 딱히 없어서 보안관련된 사항은 별로 신경 안쓰고 있었습니다.


회사에서 보안담당을 6년동안이나 했었는데 별 문제가 있을까 싶었는데,


이번 ARTEX 한글판이 나왔길래 돌려봤더니..


충격적이네요.


내 사이트에 보안 취약점이 있다는게 충격적인거보다는..


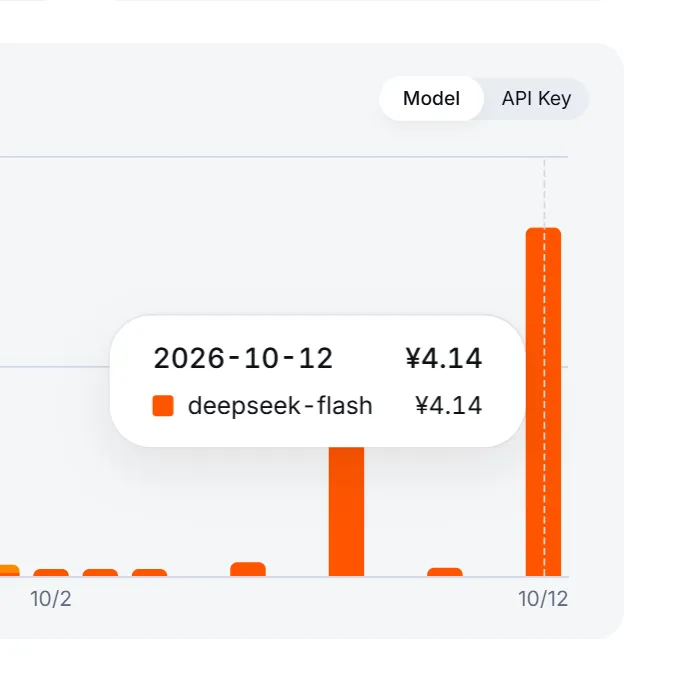
전문가가 필요 없이 800원 정도의  API 토큰으로 보안 점검이 뚝딱 끝나는게 충격적입니다.

deepseek_api.png

요즈에 바이브 코딩 하시는 분들 많은데...


뭐 하나 만들고 나면 보안 점검은 한번 씩 해보시면 좋겠습니다.

에버리치 님의 게시글 댓글
  • 주소복사
  • Facebook
  • X(Twitter)
댓글 • [9]
쿠아후아
IP 106.♡.135.125
10-12 2026-10-12 15:31:15
·
취약점 이름은 혹시 보여주실수 있을까요?
저런게 있다고는 들었는데, 어떤 취약점들이 도출되는지 궁금하더라고요;;;
오픈소스의 CVE 들이 주요 내용일까요?
에버리치
IP 58.♡.82.37
10-12 2026-10-12 15:39:33
·
@쿠아후아님
CVE등의 정형화된 취약점 그 이상으로 찾아냅니다.
저 사이트는 제가 php로 한땀 한땀 만들어서 어떠한 프레임워크나 오픈소스를 사용하지 않았습니다.

전체 스캔 이후에 취약한 부분 하나씩 찾아서.. 취약할만한 부분을 모든 시도를 다 하면서 찾아내네요..
다 끝난거 처럼 되어 있어서 800원에 이정도 찾았다 글 올렸는데.. 지금도 아직 계속 스캔하고 있군요..
에버리치
IP 58.♡.82.37
10-12 2026-10-12 15:39:48
·
@쿠아후아님
찾아낸 유형은 다음과 같습니다.

SQL Injection → Arbitrary File Read (LOAD_FILE 악용, CWE-89/CWE-552)
reflected-xss
Web Cache Poisoning
SQL Injection (Time-based blind)
Stored Cross-Site Scripting (저장형 XSS / CWE-79)
SQL注入 (시간지연 기반 블라인드 SQLi / MySQL·MariaDB)
Broken Access Control (인증 우회 / 접근제어 미흡)
open-redirect
Reflected XSS (CWE-79)
Open Redirect (CWE-601)
Source Code Disclosure (CWE-540)
쿠아후아
IP 106.♡.135.125
10-12 2026-10-12 15:49:22
·
@에버리치님
감사합니다~!!

얼마전에 아는 분도 한번 돌려봤는데 거의 안나오던데? 라고 하셨거든요;;
근데..위 내용 보면...뭔가 잘못 돌렸거나, 사용법이 틀렸거나 했을것 같네요 ㅡ.ㅡ;;
거의 모의해킹 결과물처럼 나오나보네요 ㄷㄷ
어떻게 보완조치 해라는 가이드도 제공이 되려나요?
에버리치
IP 58.♡.82.37
10-12 2026-10-12 15:57:58
·
@쿠아후아님
분석 baseline 부터 시작해서 PoC 와 파급효과, 실제 피해 내용까지 상세한 분석을 제공하고 취약점에 따라서 가이드도 제공됩니다만... 너무 양이 많아서 저는 그냥 보고서 복사해서 chatgpt 한테 내가 해야할거 정리 해달라고 해서 조치 하고 있습니다.
에버리치
IP 58.♡.82.37
10-12 2026-10-12 15:59:36
·
@쿠아후아님
샘플 하나 올려드립니다.
쿠아후아
IP 106.♡.135.125
10-12 2026-10-12 16:03:14
·
@에버리치님

감사합니다~!
chatgpt나 claude도 저런 취약점서비스가 오픈되면 해보긴 해야겠네요(벌써 있으려나요?)
근데, 말씀대로 도출되는 양이 상당할듯 해서
이런건 취약점 조치 자체도 AI에게 맡겨야 하려나 하는 생각이 들긴합니다.
그냥, 수정본 테스트 검증만 해도 업무량이 상당할듯 하네요
게다가 이어지는 보고량도 어마무시할듯 하네요;;;
에버리치
IP 58.♡.82.37
10-12 2026-10-12 16:05:30
·
@쿠아후아님
public 한 서비스를 제공한다면, 업무량이 상당하던 보고량이 많던 발굴하고 조치하는게 맞을거 같습니다.
외부의 침입자는 이미 손에 가지고 있는 도구라고 생각하시면 되겠죠.

그리고 이미 털리고 있는데 아직 모르고 있을 수도 있겠죠...
에버리치
IP 58.♡.82.37
10-12 2026-10-12 15:56:54
·
입력한 프롬프트 물어보시는 쪽지가 있어서 답변을 공개적으로 드립니다.

"https://{주소} 사이트를 분석하고 취약점을 찾아줘"
새로운 댓글이 없습니다.
이미지 최대 업로드 용량 15 MB / 업로드 가능 확장자 jpg,gif,png,jpeg,webp
지나치게 큰 이미지의 크기는 조정될 수 있습니다.
목록으로
글쓰기
글쓰기
목록으로 댓글보기 이전글 다음글
아이디  ·  비밀번호 찾기 회원가입
이용규칙 운영알림판 운영소통 재검토요청 도움말 버그신고
개인정보처리방침 이용약관 책임의 한계와 법적고지 청소년 보호정책
©   •  CLIEN.NET
보안 강화를 위한 이메일 인증
안전한 서비스 이용을 위해 이메일 인증을 완료해 주세요. 현재 회원님은 이메일 인증이 완료되지 않은 상태입니다.
최근 급증하는 해킹 및 도용 시도로부터 계정을 보호하기 위해 인증 절차가 강화되었습니다.

  • 이메일 미인증 시 글쓰기, 댓글 작성 등 게시판 활동이 제한됩니다.
  • 이후 새로운 기기에서 로그인할 때마다 반드시 이메일 인증을 거쳐야 합니다.
  • 2단계 인증 사용 회원도 최초 1회는 반드시 인증하여야 합니다.
  • 개인정보에서도 이메일 인증을 할 수 있습니다.
지금 이메일 인증하기
등록된 이메일 주소를 확인하고 인증번호를 입력하여
인증을 완료해 주세요.